Advocate.
Litigation & Corporate Advisory.

Registered Advocate practicing litigation and corporate advisory in AI governance, data privacy, cybersecurity, and space law. Court representation across Telangana (Hyderabad and all districts) and pan-India on referral; advisory engagements for organizations across India, the EU, UK, US, and APAC.

NALSAR University of Law ISO/IEC 42001 Lead Implementer CIPP/E (IAPP) AIGP (IAPP)
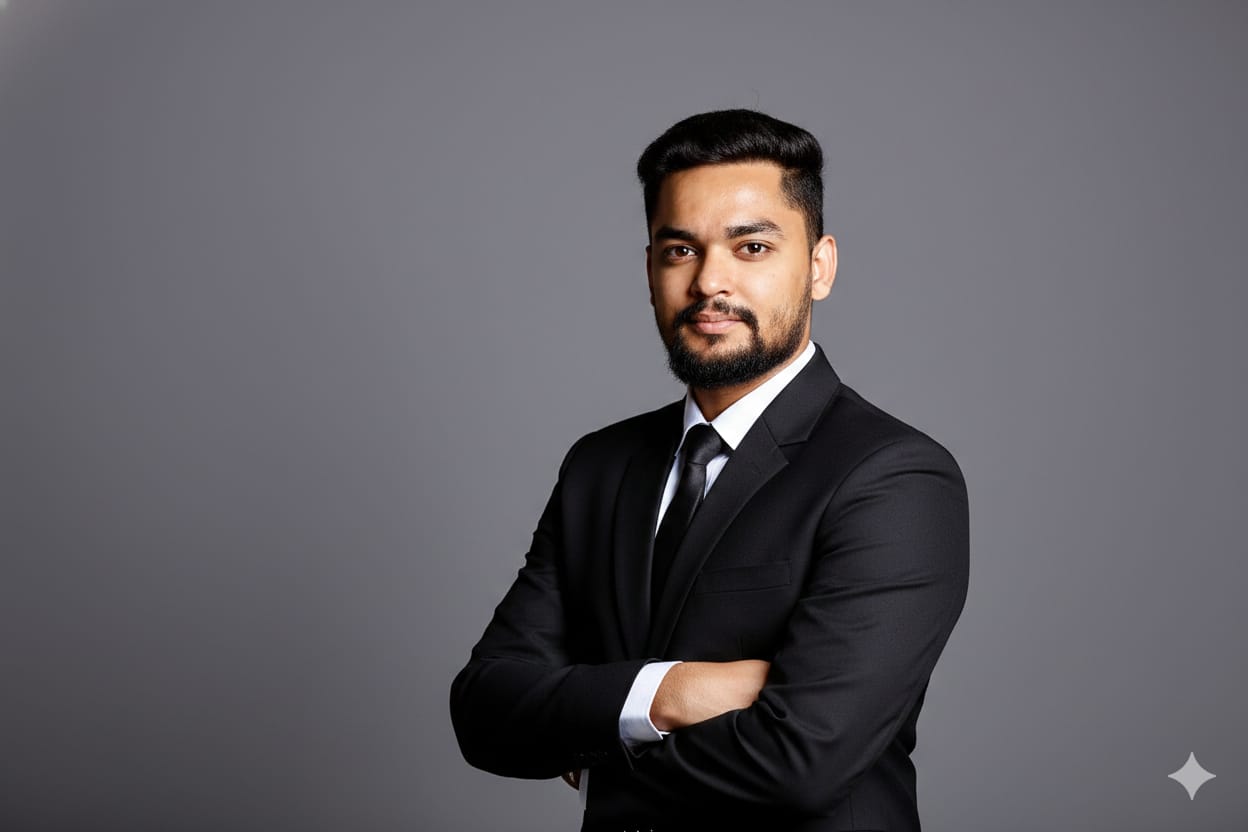
Vishal Akshintala, Advocate
The standard
Credentials, Practice Areas, and Standing.

Vishal Akshintala is a technology lawyer specializing in AI governance, data privacy, and space law advisory across India, the EU, UK, US, and APAC — NALSAR alumnus and ISO 42001 Lead Implementer, affiliated with Radhical Global Attorneys.

Litigation practiceRegistered Advocate representing clients in data protection, cyber, and commercial disputes — not advisory-only
Corporate advisory at scaleGovernance, compliance, and training for organizations across India, EU, UK, US and APAC
Clause-level rigorEvery claim traced to a specific statute, article, or standard clause — in court and in advisory work alike
00 — Litigation
A Litigation and Advisory Practice.

Registered Advocate appearing before courts and regulatory forums across Telangana — Hyderabad and all districts — with matters taken up pan-India as required, in addition to corporate advisory work.

Data protection grievancesRepresentation in DPDPA-related grievance redressal and Data Protection Board proceedings
Cyber and IT disputesCybercrime complaints and disputes arising under India's IT Act framework
Commercial litigationTechnology and data-related commercial disputes before Telangana courts
01 — AI Governance (Corporate Advisory)
Prepared for Regulatory and Investor Scrutiny.

Every risk classification traced to EU AI Act Article 62 and ISO/IEC 42001 Clause 6.11 — not a general "AI-compliant" label.

EU AI Act risk tieringClassification and documentation for high-risk AI deployments
ISO/IEC 42001 alignmentGovernance frameworks mapped to the international AI management standard
Training for legal teamsOne-on-one and cohort programs on applied AI governance
02 — Data Privacy (Corporate Advisory)
Documentation Alone Does Not Establish Compliance.

Data fiduciary obligations mapped to DPDPA 2023 Section 83, with cross-border transfer mechanisms documented against actual GDPR and CCPA clauses — not a boilerplate privacy policy.

DPDPA 2023 complianceData fiduciary obligations and breach notification readiness
Cross-border transfer strategySCC-aligned frameworks across India, EU, UK and US flows
Consent architecturePrivacy-by-design review for product and engineering teams
03 — Space Law (Corporate Advisory)
Jurisdictional Responsibility Extends Beyond Earth.

State responsibility for orbital infrastructure under Outer Space Treaty Article VI4, tracked against active UNOOSA and COPUOS filings — for satellite AI systems and orbital data centers alike.

Before / After
Scope of Work: Before and After Engagement.

BEFORE

  • Generic "AI-compliant" claim with no clause reference
  • Privacy policy copied across jurisdictions
  • No documented risk classification for AI systems
  • Space/orbital data exposure unmapped

AFTER

  • Every claim traced to a specific statute or standard clause
  • Jurisdiction-specific consent and transfer architecture
  • EU AI Act risk tier documented per system
  • Orbital and cross-border exposure mapped and monitored
Interactive
Where does your governance posture stand?

RISK RADAR

LIABILITY HEATMAP

Request full strategic review
Client endorsements
Published
Published Legal Commentary.
The Lunar Jurisdictional TrapWhy AI and nuclear ambition are outpacing space law — read on Jurist →
Orbital Data Centers and the Legal VacuumThe governance gap threatening AI infrastructure in orbit — read on Jurist →
Frequently Asked

Who is Vishal Akshintala?

A technology lawyer specializing in AI governance, data privacy, and space law advisory across India, the EU, UK, US, and APAC. NALSAR alumnus and ISO 42001 Lead Implementer, affiliated with Radhical Global Attorneys.

What does an AI governance audit involve?

Mapping an organization's AI systems against applicable frameworks — the EU AI Act, ISO/IEC 42001, India's DPDPA — to classify risk, flag gaps, and produce a remediation roadmap suitable for regulators or investor diligence.

Does the practice cover space law?

Yes — orbital data infrastructure, satellite AI systems, and jurisdictional questions in space governance, tracked against UNOOSA/COPUOS developments and the 1967 Outer Space Treaty.

How is this different from a generic compliance checklist?

Every classification is traced to a specific clause — EU AI Act Article 6, DPDPA Section 8, ISO/IEC 42001 Clause 6.1 — rather than a general compliance statement, so it holds up under actual regulator or investor scrutiny.

Get in touch
Consultation & Case Enquiries

For litigation matters, corporate advisory, or a submitted query, use whichever channel is most convenient.

WhatsApp
+91 78425 00005
Email
vishalak.adv@gmail.com
LinkedIn
Connect
Submit a detailed query →
  1. ISO/IEC 42001:2023, Clause 6.1 — Actions to address risks and opportunities in an AI management system.
  2. Regulation (EU) 2024/1689 (EU AI Act), Article 6 — Classification rules for high-risk AI systems.
  3. Digital Personal Data Protection Act, 2023 (India), Section 8 — General obligations of Data Fiduciaries.
  4. Treaty on Principles Governing the Activities of States in the Exploration and Use of Outer Space, 1967, Article VI — State responsibility for national space activities.